CodeDebrief: Lokale MCP-server die code voor AI-agenten in kaart brengt
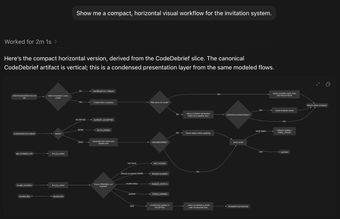
CodeDebrief, door Ferdinandobons, is een MCP-server en statische analysetool die codebases omzet in navigeerbare workflowkaarten om de kennis van AI-agenten te verankeren. Het voert on-repo-analyse uit en genereert Mermaid-stroomdiagrammen en MCP-toegankelijke artefacten zodat agenten de repositorystructuur en de controleflow kunnen raadplegen. De tool richt zich op software-ingenieurs die AI-codingassistenten gebruiken en die context nodig hebben die is verankerd in de bron voor codebeoordeling, onboarding en vraag-antwoord in complexe projecten en produceert artefacten die agenten kunnen opvragen tijdens ontwikkelaarsworkflows.
Voor welke taken kun je het eigenlijk gebruiken?
De tool dient AI-coderingsagenten door de repositorystructuur en controleflow bloot te leggen via het Model Context Protocol, waardoor agenten code-bewuste artefacten kunnen opvragen tijdens het werk van de ontwikkelaar. Integratie is mogelijk met MCP-compatibele hosts zoals Claude Desktop en GitHub Copilot. Typische taken zijn onder andere het oriënteren van een agent op onbekende modules, het beantwoorden van logica-gebaseerde vragen en het assisteren bij codebeoordelingen en onboarding-workflows waar een deterministisch overzicht van implementatiepaden de relevantie van de agent verbetert.
Hoe nauwkeurig zijn de outputs vergeleken met LLM-samenvattingen?
In plaats van probabilistische tekstsamenvattingen te genereren, gebruikt de tool statische analyse om deterministische, op de bron gebaseerde artefacten te produceren die concrete controleflow weerspiegelen. Deze aanpak vermindert de afhankelijkheid van oppervlakkige taalpatronen en helpt agenten om daadwerkelijke code-logica te refereren. De visuele artefacten en kaarten zijn ontworpen om verifieerbaar te zijn tegen de repository, wat besluitvorming in debugging en ontwerpdiskussies ondersteunt waar traceerbare oorsprongen van een antwoord belangrijker zijn dan parafraserende uitleg.
Welke invoer en omgevingen vereist de tool?
De tool draait als een Node.js- en Python-server en is compatibel met elke host die het Model Context Protocol implementeert, volgens de documentatie. De analyzer ondersteunt meerdere programmeertalen, waaronder C++ en Python, en de analyzer, artefacten en MCP-server zijn ontworpen zodat er geen LLM-provider sleutel nodig is voor de analysefase. Implementatie vereist daarom een MCP-capabele omgeving in plaats van een specifieke cloudservice.
Vereist het aanzienlijke setup of beveiligingsreview?
De tool verpakt negen gespecialiseerde hulpmiddelen voor codebegrip en navigatie, wat helpt om de hiaten van agenten over grote systemen te overbruggen. Als een onafhankelijk ontwikkelaarsproject richt de ontwikkelaar zich op MCP-tools voor agenten. Beveiligingsplatforms hebben een Risicograad B aan het project toegekend, wat wijst op een gedefinieerde set hulpmiddelen die een standaardreview verdienen voordat ze worden ingezet met gevoelige repositories. Teams moeten plannen voor serverconfiguratie en artefactbeoordeling als onderdeel van de adoptie.
Een gefocuste, gemeenschapsgerichte keuze voor MCP-ecosysteemingenieurs
CodeDebrief is een goede keuze voor software-ingenieurs die binnen het MCP-ecosysteem werken en agent-bewuste tools nodig hebben en bereid zijn lokale implementatie en beveiligingscontroles uit te voeren. De erkenning van het project in de MCP-gemeenschap ondersteunt de geschiktheid, terwijl een Risicograad B-rating een standaard beveiligingsreview aanbeveelt voordat het op gevoelige repositories wordt gebruikt. Teams met operationele capaciteit zullen de meeste waarde halen.